PentesterFlow: Otomasi Penetration Testing dengan Human-in-the-Loop
PentesterFlow adalah tool open-source berbasis command line yang memanfaatkan agentic AI dan human-in-the-loop untuk membantu workflow penetration testing dan bug bounty, dari reconnaissance sampai reporting. Artikel ini membahas manfaat, batasan, tata kelola, dan risiko penggunaannya untuk profesional, UMKM, serta bisnis Indonesia.
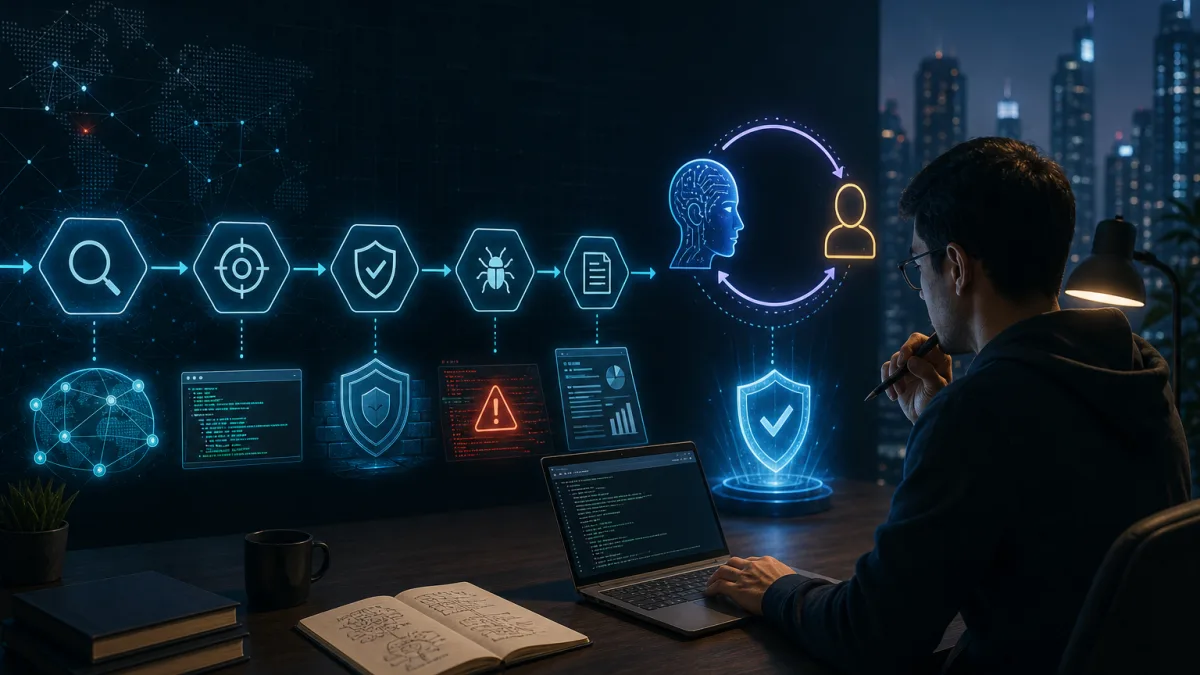
PentesterFlow: Otomasi Penetration Testing dengan Human-in-the-Loop
PentesterFlow menarik untuk dibahas karena berada di persimpangan antara cybersecurity, workflow automation, AI governance, dan human oversight. Berdasarkan laporan Cybersecurity News yang dipublikasikan 26 Juli 2026, PentesterFlow diperkenalkan sebagai tool open-source berbasis command line untuk membantu penetration tester dan bug hunter mengotomasi alur kerja, dari reconnaissance sampai reporting.
Bagi saya, poin terpentingnya bukan sekadar AI bisa membantu pentest. Yang lebih penting adalah bagaimana AI diposisikan sebagai asisten kerja yang tetap membutuhkan keputusan manusia, approval yang jelas, audit trail, serta verifikasi manual sebelum hasilnya dipercaya atau ditindaklanjuti.
Perlu ditegaskan sejak awal: keberadaan artikel sumber bukan bukti bahwa PentesterFlow aman, akurat, atau efektif untuk production. Tool seperti ini harus diuji secara hati-hati di lingkungan terkendali, bukan langsung dipakai pada aset penting tanpa governance yang matang.
Apa itu PentesterFlow?
PentesterFlow dapat dipahami sebagai tool command line open-source yang menggunakan pendekatan agentic AI untuk membantu menyusun dan menjalankan alur kerja penetration testing serta bug bounty. Dalam konteks ini, agentic AI berarti AI tidak hanya menjawab pertanyaan, tetapi membantu mengorkestrasi langkah kerja, mengelola konteks, dan mendukung proses dari awal sampai akhir.
Namun, pendekatan yang sehat bukan membiarkan AI berjalan sendiri. Human-in-the-loop tetap wajib ada, terutama untuk:
- Menentukan target dan scope yang sah
- Menyetujui setiap tindakan yang berisiko
- Memeriksa evidence secara manual
- Membedakan temuan valid dan false positive
- Menentukan tingkat risiko bisnis
- Memastikan laporan tidak menyesatkan
Dengan kata lain, AI dapat mempercepat pekerjaan, tetapi tanggung jawab tetap berada pada manusia.
Aturan utama: hanya untuk target yang diotorisasi
Penetration testing hanya boleh dilakukan pada target dengan otorisasi tertulis dan scope yang jelas. Ini tidak bisa ditawar.
Jangan menjalankan PentesterFlow atau tool pentest apa pun pada:
- Aset yang tidak Anda miliki atau tidak Anda kelola
- Sistem pelanggan tanpa izin tertulis
- Infrastruktur cloud tanpa scope pengujian yang eksplisit
- Aplikasi publik yang tidak memiliki program bug bounty atau izin pengujian
- Lingkungan production tanpa approval dan rencana mitigasi
Saya juga sangat menyarankan untuk tidak menggunakan kredensial berlebihan. Jangan memberikan akses admin, token sensitif, atau secret production jika tidak benar-benar dibutuhkan. Prinsip least privilege harus menjadi default.
Tindakan destruktif juga harus dilarang, termasuk aktivitas yang dapat menghapus data, mengubah konfigurasi penting, mengganggu layanan, atau menurunkan ketersediaan sistem. Jika ada tahap yang berpotensi berdampak, harus ada approval eksplisit, dokumentasi, dan mekanisme rollback.
Memisahkan reconnaissance, validation, exploitation, dan reporting
Agar penggunaan AI dalam penetration testing lebih terkendali, saya lebih nyaman memisahkan alur kerja menjadi empat tahap: reconnaissance, validation, exploitation, dan reporting. Pemisahan ini membantu tim menentukan batas, approval, dan bukti yang dibutuhkan di tiap fase.
1. Reconnaissance
Reconnaissance adalah tahap pengumpulan informasi. Dalam konteks workflow automation, AI bisa membantu merapikan daftar aset, mengelompokkan informasi, menyusun catatan, dan menyiapkan konteks untuk analisis berikutnya.
Untuk bisnis Indonesia, terutama UMKM yang mulai punya banyak aset digital, tahap ini sering menjadi titik lemah. Domain, subdomain, layanan cloud, panel admin, repository, dan aplikasi staging kadang tersebar tanpa inventaris yang rapi.
Namun reconnaissance tetap harus berada dalam scope yang disetujui. Jangan memperluas target hanya karena tool menemukan aset yang tampak terkait. Jika scope hanya menyebut satu domain, jangan otomatis menguji semua aset yang ditemukan tanpa persetujuan tambahan.
Kontrol yang saya rekomendasikan:
- Gunakan allowlist target
- Batasi jaringan dengan network restriction
- Jalankan di sandbox atau container
- Simpan log aktivitas untuk audit trail
- Minta approval sebelum memperluas scope
2. Validation
Validation adalah tahap memeriksa apakah indikasi masalah benar-benar valid. Di sinilah human oversight menjadi sangat penting. AI dapat membantu merangkum sinyal, mengelompokkan kemungkinan risiko, atau menyusun checklist verifikasi, tetapi keputusan akhir harus melalui pemeriksaan manual.
Dalam praktiknya, false positive bisa menghabiskan banyak waktu. Sebaliknya, false negative bisa membuat celah serius terlewat. Karena itu, evidence harus jelas, dapat ditinjau ulang, dan tidak hanya bergantung pada output AI.
Hal yang perlu dijaga:
- Evidence harus bisa diverifikasi ulang
- Setiap kesimpulan perlu alasan teknis yang masuk akal
- Jangan menganggap output AI sebagai kebenaran final
- Catat siapa yang memvalidasi dan kapan validasi dilakukan
- Gunakan ticketing agar temuan tidak hilang di chat atau catatan pribadi
3. Exploitation
Exploitation adalah tahap paling sensitif. Artikel ini tidak memberikan instruksi eksploitasi operasional, karena detail seperti itu bisa disalahgunakan. Secara tata kelola, tahap ini harus diperlakukan sebagai aktivitas berisiko tinggi.
Jika organisasi mengizinkan pembuktian dampak, harus ada batas yang sangat jelas. Approval perlu terdokumentasi, scope harus spesifik, dan tindakan destruktif harus dilarang. Jangan menjalankan aktivitas yang dapat merusak data, mengganggu layanan, atau melampaui izin.
Kontrol minimum yang sebaiknya ada:
- Approval tertulis sebelum tindakan berisiko
- Lingkungan sandbox jika memungkinkan
- Container untuk membatasi dampak tool
- Network restriction agar tool tidak bergerak ke luar scope
- Least privilege untuk kredensial dan token
- Audit trail lengkap untuk setiap langkah
- Verifikasi manual sebelum menyatakan dampak
Bagi perusahaan, ini bukan hanya masalah teknis. Ini juga masalah legal, reputasi, dan kepercayaan pelanggan.
4. Reporting
Reporting adalah tahap yang sering diremehkan, padahal hasil pentest baru berguna jika bisa dipahami dan ditindaklanjuti. AI dapat membantu menyusun struktur laporan, merapikan evidence, membuat ringkasan risiko, dan mengubah catatan teknis menjadi rekomendasi yang lebih mudah dipahami tim bisnis.
Namun laporan tetap harus direview manusia. Jangan sampai AI menambahkan klaim yang tidak terbukti, menaikkan severity tanpa dasar, atau membuat rekomendasi yang tidak relevan dengan kondisi sistem.
Laporan yang baik sebaiknya mencakup:
- Scope pengujian
- Ringkasan eksekutif
- Detail temuan
- Evidence yang cukup
- Dampak bisnis
- Rekomendasi perbaikan
- Prioritas mitigasi
- Status ticketing
- Catatan validasi manual
Untuk UMKM dan bisnis Indonesia, format seperti ini membantu menjembatani bahasa teknis dengan keputusan operasional. Pemilik bisnis tidak selalu butuh istilah rumit, tetapi mereka perlu tahu risiko, prioritas, dan langkah perbaikan.
Dampak bagi profesional keamanan
Untuk penetration tester dan bug hunter, PentesterFlow dapat menjadi cara untuk mengurangi pekerjaan repetitif. Reconnaissance, pencatatan evidence, pengelompokan temuan, dan penyusunan draft laporan adalah area yang memang cocok dibantu otomasi.
Tetapi saya tidak melihat AI sebagai pengganti keahlian pentester. Justru sebaliknya, semakin kuat otomasi, semakin penting kemampuan manusia untuk memahami konteks, membaca risiko, dan mengambil keputusan etis.
Profesional keamanan perlu memperhatikan:
- Batas legal dan etika pengujian
- Kualitas evidence
- Risiko prompt atau output yang menyesatkan
- Keamanan data sensitif yang diproses tool
- Kebutuhan audit trail
- Validasi manual sebelum eskalasi temuan
Dampak bagi UMKM dan bisnis Indonesia
Bagi UMKM, tool seperti PentesterFlow bisa membuka peluang untuk workflow security yang lebih terstruktur. Banyak bisnis kecil belum punya tim security khusus, sehingga otomasi dapat membantu membuat proses lebih rapi.
Namun ada risiko besar jika tool digunakan tanpa pemahaman. Pengujian yang salah arah bisa mengganggu aplikasi, membocorkan data, atau menimbulkan masalah hukum. Karena itu, UMKM sebaiknya tidak melihat AI pentest sebagai tombol ajaib untuk keamanan.
Pendekatan yang lebih aman:
- Mulai dari inventaris aset
- Gunakan lingkungan testing jika tersedia
- Batasi scope dengan jelas
- Dokumentasikan approval
- Jangan gunakan kredensial production berlebihan
- Libatkan profesional keamanan untuk review
- Jadikan hasil sebagai input perbaikan, bukan vonis final
Untuk bisnis yang lebih besar, integrasi dengan ticketing menjadi penting. Temuan harus masuk ke sistem kerja yang bisa dilacak, diberi owner, diberi SLA, dan ditutup setelah diverifikasi. Tanpa proses ini, hasil pentest hanya menjadi dokumen yang tidak mendorong perbaikan.
AI governance untuk tool pentest
AI governance dalam konteks PentesterFlow berarti organisasi memiliki aturan jelas tentang bagaimana AI digunakan, data apa yang boleh diproses, siapa yang boleh memberi approval, dan bagaimana hasilnya diaudit.
Beberapa kontrol yang menurut saya wajib dipertimbangkan:
- Jalankan tool di sandbox atau container
- Terapkan network restriction berbasis allowlist
- Gunakan kredensial dengan least privilege
- Simpan audit trail untuk input, output, approval, dan tindakan
- Pisahkan environment testing dan production
- Wajibkan approval sebelum tindakan berisiko
- Lakukan verifikasi manual atas temuan
- Hindari memasukkan secret, token, atau data pelanggan yang tidak perlu
- Review laporan sebelum dikirim ke stakeholder
Dengan kontrol seperti ini, organisasi bisa mendapatkan manfaat automation tanpa menyerahkan keputusan kritis sepenuhnya kepada AI.
Kesimpulan
PentesterFlow menunjukkan arah yang menarik dalam penetration testing modern: otomasi workflow dengan agentic AI, tetapi tetap memakai human-in-the-loop. Ini relevan untuk profesional keamanan, bug hunter, UMKM, dan bisnis Indonesia yang ingin mempercepat proses security assessment.
Namun manfaatnya hanya masuk akal jika digunakan secara bertanggung jawab. Penetration testing wajib dilakukan pada target yang memiliki otorisasi tertulis dan scope jelas. Jangan menjalankan tool pada aset tanpa izin, jangan menggunakan kredensial berlebihan, dan jangan melakukan tindakan destruktif.
Bagi saya, nilai utama dari tool seperti ini bukan menggantikan manusia, melainkan membuat proses security lebih terstruktur: reconnaissance yang terdokumentasi, validation yang bisa diperiksa, exploitation yang dikontrol ketat, dan reporting yang dapat ditindaklanjuti.
Referensi
- PentesterFlow - AI Tool for Penetration Testers and Bug Hunters to Automate Workflows, Cybersecurity News, https://cybersecuritynews.com/pentesterflow/, dipublikasikan 26 Juli 2026.