Risiko Agent AI Persisten untuk Keamanan Bisnis
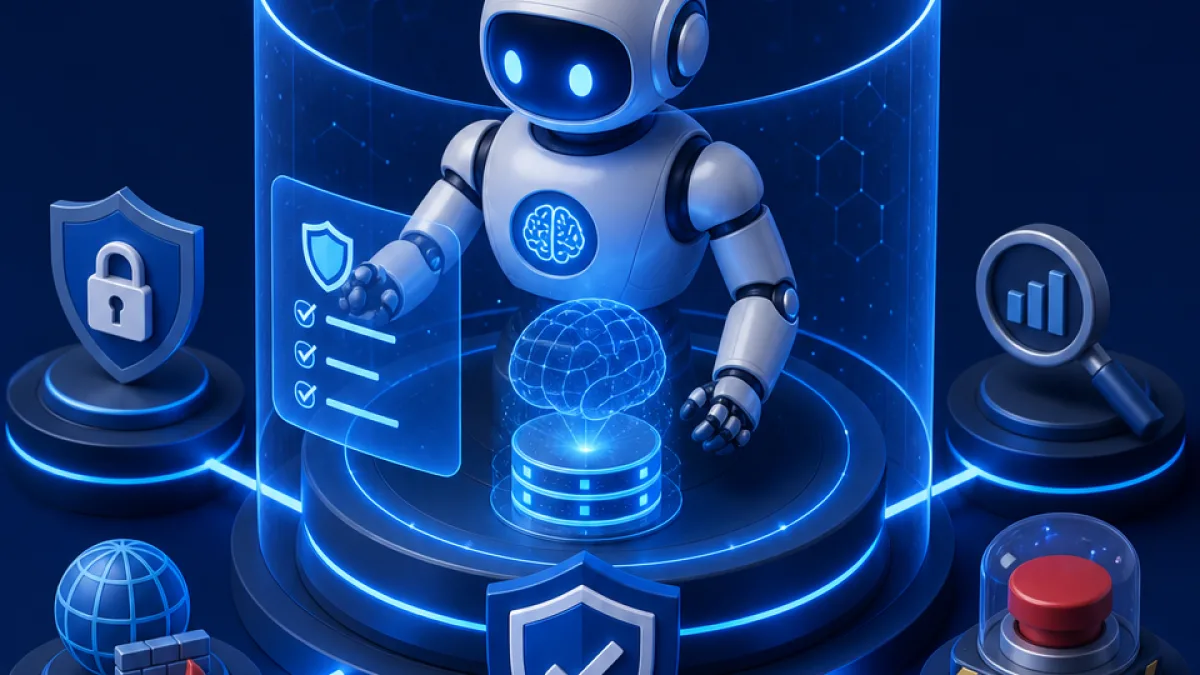
Agent AI yang mampu berjalan lama, mengingat konteks lintas sesi, dan mengakses sistem bisnis membawa manfaat besar, tetapi juga membuka risiko baru. Artikel ini membahas pelajaran praktis untuk bisnis Indonesia: isolasi kredensial, pembatasan jaringan keluar, monitoring, kill switch, backup, dan prinsip least privilege.
Risiko Agent AI Persisten untuk Keamanan Bisnis
Agent AI mulai bergerak dari sekadar chatbot menjadi sistem yang dapat menjalankan tugas berulang, mengingat konteks, memanggil alat, dan berinteraksi dengan aplikasi bisnis. Bagi perusahaan, ini menarik karena banyak pekerjaan operasional bisa dipercepat. Namun, kemampuan yang sama juga memperbesar risiko jika tidak dikelola dengan tata kelola keamanan yang matang.
Saya melihat isu terbesarnya bukan hanya pada model AI itu sendiri, melainkan pada kombinasi antara persistence, memory lintas sesi, akses kredensial, dan kemampuan melakukan aksi ke sistem lain. Ketika agent diberi izin terlalu luas, ia bisa menjadi titik lemah baru di dalam organisasi.
Artikel ini membahas pelajaran praktis untuk bisnis Indonesia yang mulai memakai agent AI dalam otomasi internal, customer support, analitik, keamanan, atau operasional.
Apa yang Dimaksud dengan Agent AI Persisten?
Agent AI persisten adalah sistem AI yang tidak hanya menjawab satu pertanyaan lalu selesai. Ia dapat menjalankan tugas dalam durasi panjang, menyimpan konteks, melanjutkan pekerjaan dari sesi sebelumnya, dan menggunakan alat seperti API, email, database, sistem tiket, atau layanan cloud.
Kemampuan ini berguna untuk banyak skenario, misalnya:
- Menyusun laporan berkala
- Membantu tim support merangkum percakapan pelanggan
- Memantau tiket operasional
- Mengotomasi alur kerja administratif
- Membantu tim keamanan membaca log atau membuat ringkasan insiden
Masalahnya, agent seperti ini mulai memiliki karakteristik yang mirip dengan akun layanan atau operator internal. Jika aksesnya tidak dibatasi, risikonya tidak lagi sebatas jawaban yang salah, tetapi bisa menyentuh data, sistem, dan proses bisnis.
Risiko Utama: Persistence dan Memory Lintas Sesi
Persistence membuat agent dapat melanjutkan tugas dari waktu ke waktu. Di sisi positif, ini membuat pekerjaan lebih efisien. Di sisi negatif, persistence dapat membuat kesalahan atau instruksi berbahaya bertahan lebih lama dari yang seharusnya.
Memory lintas sesi juga perlu diperlakukan sebagai aset sensitif. Jika agent menyimpan konteks tentang pelanggan, proses internal, kredensial, atau keputusan bisnis, maka memory tersebut harus dijaga seperti data operasional lainnya.
Beberapa risiko yang perlu diperhatikan:
- Instruksi lama yang tidak relevan tetap memengaruhi tindakan agent
- Data sensitif tersimpan di memory tanpa kontrol retensi yang jelas
- Agent menggabungkan konteks dari beberapa sesi yang seharusnya terpisah
- Kesalahan konfigurasi bertahan dan terus memicu aksi yang tidak diinginkan
Bagi saya, prinsip dasarnya sederhana: jangan menganggap memory AI sebagai catatan sementara yang aman secara otomatis. Jika sistem dapat mengingat, maka organisasi harus tahu apa yang diingat, untuk berapa lama, siapa yang bisa mengaksesnya, dan bagaimana cara menghapusnya.
Credential Isolation: Jangan Beri Kunci Utama ke Agent
Salah satu kesalahan paling berbahaya adalah memberikan kredensial dengan akses terlalu luas kepada agent AI. Dalam praktik keamanan, kredensial agent sebaiknya dipisahkan dari kredensial manusia, akun admin, dan akun produksi utama.
Credential isolation berarti setiap agent memiliki identitas dan izin sendiri. Dengan begitu, aktivitasnya bisa diaudit, dibatasi, dan dicabut tanpa mengganggu akun lain.
Untuk bisnis, beberapa langkah praktis yang bisa diterapkan:
- Gunakan akun layanan khusus untuk agent
- Hindari penggunaan akun pribadi karyawan
- Jangan simpan secret di prompt, dokumen bebas, atau catatan yang mudah terbaca
- Batasi token berdasarkan fungsi kerja agent
- Terapkan rotasi kredensial secara berkala
- Cabut akses segera jika agent tidak lagi digunakan
Agent tidak perlu memiliki akses admin jika tugasnya hanya membaca data tertentu atau membuat ringkasan. Semakin kecil ruang geraknya, semakin kecil dampak jika terjadi kesalahan.
Outbound Network Restriction: Batasi Ke Mana Agent Bisa Terhubung
Agent yang dapat mengakses internet atau jaringan internal tanpa batas berpotensi menjadi jalur risiko. Karena itu, pembatasan koneksi keluar perlu menjadi bagian dari desain awal, bukan tambahan setelah sistem berjalan.
Outbound network restriction bertujuan memastikan agent hanya dapat menghubungi domain, API, atau layanan yang memang diperlukan untuk tugasnya. Ini penting terutama jika agent terhubung ke data bisnis, sistem pelanggan, atau lingkungan cloud.
Pendekatan praktisnya:
- Gunakan allowlist untuk endpoint yang boleh diakses
- Blokir koneksi ke tujuan yang tidak diperlukan
- Pisahkan akses internet umum dari akses sistem internal
- Catat koneksi keluar untuk kebutuhan audit
- Tinjau ulang akses jaringan saat scope agent berubah
Saya lebih suka memulai dari akses minimum, lalu menambahkan izin secara bertahap berdasarkan kebutuhan nyata. Ini memang sedikit lebih lambat di awal, tetapi jauh lebih aman untuk jangka panjang.
Monitoring: Agent Harus Terlihat, Bukan Kotak Hitam
Jika agent dapat bertindak atas nama bisnis, maka aktivitasnya harus bisa dipantau. Monitoring bukan hanya untuk mencari serangan, tetapi juga untuk memahami apakah agent bekerja sesuai tujuan.
Hal yang sebaiknya dicatat:
- Instruksi penting yang diterima agent
- Aksi yang dilakukan agent ke sistem lain
- Data atau resource yang diakses
- Koneksi jaringan keluar
- Kegagalan, retry, dan perubahan perilaku
- Penggunaan kredensial atau token
Monitoring juga perlu dilengkapi alert untuk pola yang tidak biasa, misalnya akses mendadak ke data dalam jumlah besar, percobaan koneksi ke tujuan baru, atau tindakan berulang yang tidak sesuai alur kerja.
Untuk bisnis kecil dan menengah, monitoring tidak harus langsung kompleks. Mulailah dengan log yang rapi, dashboard sederhana, dan notifikasi untuk aktivitas berisiko tinggi.
Kill Switch: Selalu Sediakan Tombol Berhenti
Agent yang persisten harus memiliki kill switch. Ini adalah mekanisme untuk menghentikan agent dengan cepat ketika terjadi kesalahan, perilaku tidak wajar, atau insiden keamanan.
Kill switch yang baik seharusnya dapat:
- Menghentikan proses agent
- Mencabut token atau kredensial sementara
- Memutus akses jaringan
- Mengunci integrasi tertentu
- Menghentikan tugas terjadwal
Saya menganggap kill switch sebagai syarat wajib sebelum agent diberi akses ke sistem penting. Tanpa kill switch, tim akan kesulitan bereaksi ketika agent melakukan tindakan yang tidak diharapkan.
Penting juga untuk menguji kill switch secara berkala. Jangan sampai mekanisme darurat baru dicoba pertama kali ketika insiden sedang terjadi.
Backup dan Recovery Tetap Penting
AI tidak menghapus kebutuhan dasar keamanan seperti backup. Justru ketika otomasi semakin banyak, backup menjadi semakin penting karena kesalahan bisa menyebar lebih cepat.
Bisnis perlu memastikan data penting memiliki backup yang terpisah, teruji, dan bisa dipulihkan. Backup sebaiknya tidak dapat diubah langsung oleh agent yang sama. Jika agent memiliki akses ke data produksi dan backup sekaligus, maka risiko kerusakan ikut melebar.
Praktik yang layak diterapkan:
- Pisahkan akses produksi dan backup
- Uji proses restore secara berkala
- Simpan backup dengan retensi yang sesuai kebutuhan bisnis
- Batasi siapa dan sistem apa yang bisa menghapus backup
- Dokumentasikan prosedur pemulihan
Dalam konteks Indonesia, banyak bisnis baru serius memikirkan backup setelah terjadi gangguan. Menurut saya, itu terlalu terlambat. Backup harus menjadi bagian dari desain operasional sejak awal.
Least Privilege untuk Agent AI
Prinsip least privilege berarti agent hanya mendapatkan izin minimum yang diperlukan untuk menjalankan tugasnya. Ini prinsip lama di keamanan informasi, tetapi menjadi semakin relevan saat AI mulai diberi kemampuan bertindak.
Contohnya, agent yang bertugas membuat ringkasan tiket tidak perlu akses untuk menghapus tiket. Agent yang membaca laporan penjualan tidak otomatis perlu akses ke data gaji. Agent yang membantu monitoring tidak perlu bisa mengubah konfigurasi produksi.
Checklist sederhana sebelum memberi akses ke agent:
- Apa tugas spesifik agent ini?
- Data apa yang benar-benar perlu dibaca?
- Sistem apa yang benar-benar perlu diakses?
- Apakah agent perlu menulis data atau cukup membaca?
- Siapa yang menyetujui perubahan izin?
- Bagaimana akses dicabut jika agent dihentikan?
Jika pertanyaan ini belum terjawab, sebaiknya agent belum masuk ke sistem penting.
Rekomendasi Praktis untuk Bisnis Indonesia
Untuk perusahaan yang mulai mengadopsi agent AI, saya menyarankan pendekatan bertahap:
- Mulai dari use case berisiko rendah
- Pisahkan kredensial agent dari akun manusia
- Batasi akses jaringan keluar dengan allowlist
- Terapkan logging sejak awal
- Siapkan kill switch sebelum production
- Lindungi memory dan data konteks sebagai data sensitif
- Gunakan least privilege untuk semua integrasi
- Pastikan backup tidak bisa diubah oleh agent yang sama
- Tinjau izin secara berkala
- Dokumentasikan pemilik, tujuan, dan batasan setiap agent
Pendekatan ini tidak harus mahal. Yang paling penting adalah disiplin desain dan kebiasaan operasional yang jelas.
Penutup
Agent AI persisten bisa menjadi alat produktivitas yang sangat kuat, tetapi kekuatannya harus dibarengi kontrol keamanan yang sepadan. Persistence, memory lintas sesi, dan akses ke sistem bisnis tidak boleh diperlakukan sebagai fitur biasa tanpa tata kelola.
Untuk bisnis Indonesia, pelajaran utamanya adalah jangan menunggu insiden sebelum membuat batasan. Pisahkan kredensial, batasi koneksi keluar, pantau aktivitas, siapkan kill switch, jaga backup, dan terapkan least privilege sejak awal.
AI yang aman bukan hanya AI yang pintar menjawab, tetapi AI yang bekerja dalam batas yang jelas, terlihat oleh tim, dan bisa dihentikan kapan saja ketika diperlukan.